
この数時間、一連のレポートが Poste Italiane ユーザーを襲っています。新しい巧妙なフィッシング キャンペーンでは、「最終リマインダー」という件名の電子メールを使用して、Postepay カード所有者を騙しています。このメッセージは、明らかに信用機関によって送信されたものと思われますが、実際には銀行データを取得し、当座預金口座を空にするためにサイバー犯罪者によって設計された罠です。
Google Discover で Apple Geek LABO をフォローする

🎟 チェックアウト時の自動割引
警告サイン: なぜ詐欺なのか
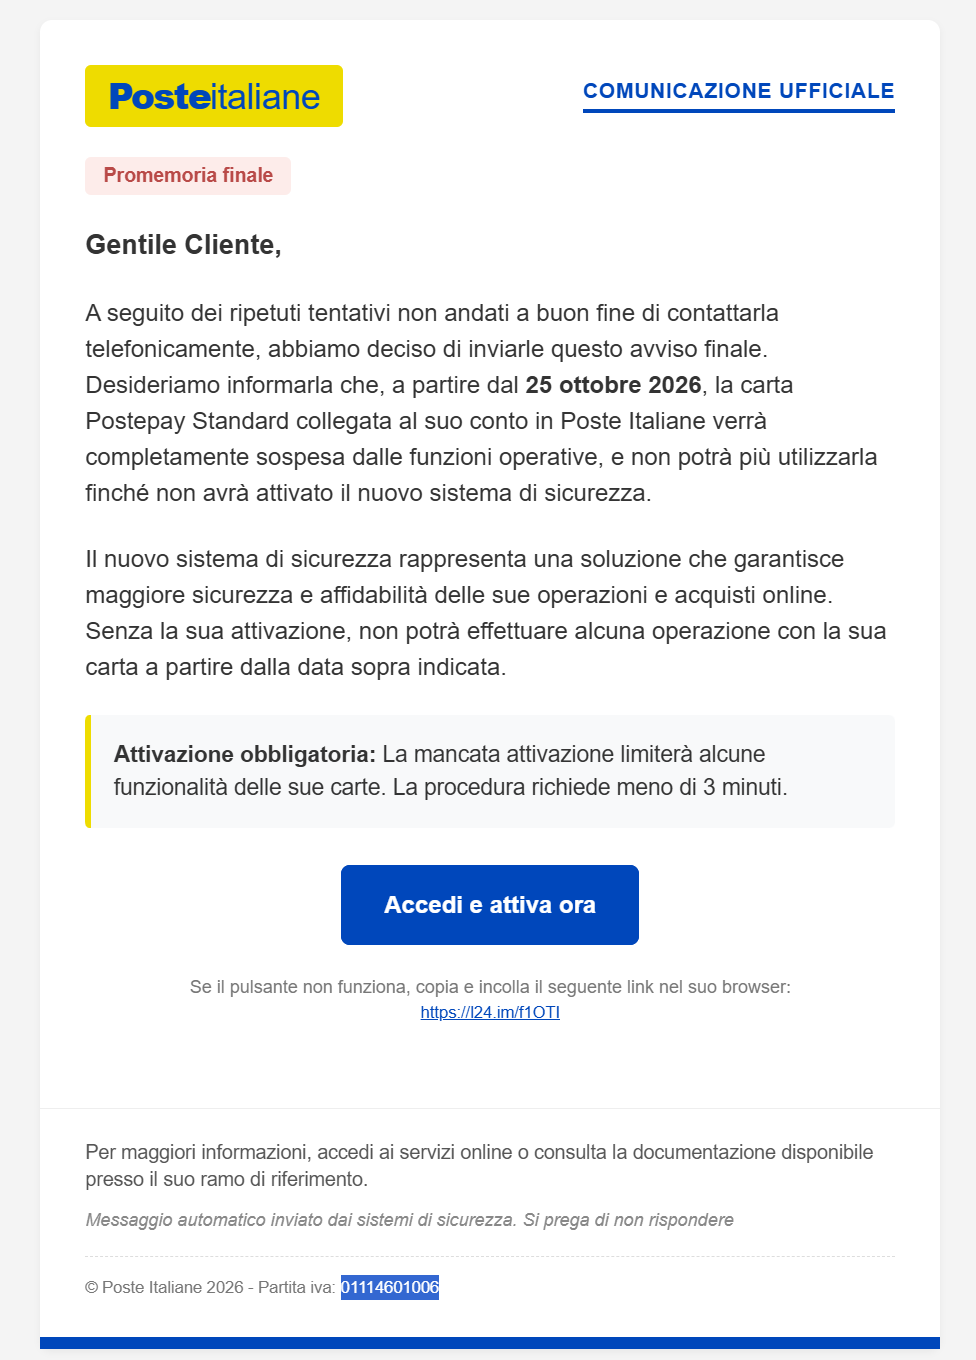
このメッセージは、最も賢明なユーザーさえも欺くように完璧に作成されています。本文には次のように書かれています。 「電話での連絡が何度も試みられましたが失敗したため、この最終通知をお送りすることにしました。」。
この偽のコミュニケーションは緊急心理を利用しており、2026 年 10 月 25 日以降、アカウントにリンクされている Postepay Standard カードが完全に停止されると警告しています。ブロックを避けるために、ユーザーは、「新しいセキュリティ システム」という言葉が書かれた大きな青いボタンをクリックして、幻の「新しいセキュリティ システム」をアクティブにするよう促されます。 「今すぐログインしてアクティベートしてください」。テキストには、アクティベーションが「必須」であり、アクティベーションにかかる時間は「3 分未満」であると明記されています。
いくつかの詳細により不正行為が即座に明らかになり、警報が発せられるはずです。 1 つ目は疑わしいリンクです。このボタンは Poste Italiane の公式 Web サイトにリンクするのではなく、短縮リンクにリンクします。詐欺師はこれらのサービスを使用して、実際の宛先であるオリジナルと同一のクローン ページを偽装します。
しかし、心理的な面では、このメッセージは緊急性を利用しています。「最終警告」、「停止」、「強制発動」などのフレーズは、被害者を怖がらせるのに役立ち、理由なく衝動的に行動するように仕向けます。さらに、電子メールが受信者の本名を示さずに古典的な「お客様各位」で始まることを考えると、その口調は意図的に一般的になっています。
リンクをクリックすると何が起こるか、そして自分自身を守る方法
罠にはまってリンクをクリックすると、Poste Italiane の予約領域のグラフィックを完全に模倣した Web ページにリダイレクトされます。このクローン ページでは、ログイン資格情報、完全なカード データ (番号、有効期限、CVV コード)、そして最後に SMS 経由で送信された OTP セキュリティ コードを入力するように求められます。このデータを入手すると、詐欺師はアカウントを完全に制御できるようになり、取引や送金を許可してアカウントを空にすることができます。
Poste Italiane と PostePay は、いかなる理由であっても、電子メール、SMS、または電話でアクセス資格情報、カード詳細、または OTP コードを要求することは決してないことを覚えておくことが重要です。この種の通信はすべて詐欺とみなされます。安全を期すために、最初のルールは、電子メール内のリンクをクリックしないこと、および個人情報や銀行口座の詳細を入力しないことです。メッセージは直ちに削除して報告する必要があります。
アカウントのステータスに疑問がある場合は、公式 Poste Italiane アプリを介してのみアクセスするか、ブラウザ バーにサイト アドレスを手動で入力してアクセスする必要があります。データがすでに入力されている場合は、ただちに Poste Italiane カスタマー サービスに連絡してカードをブロックし、郵便警察に通報する必要があります。