新しく購入した携帯電話の電源を入れると、マルウェアが既にそこに存在し、誰かが触る前にインストールされていたことがわかりました。これは、Bitdefender の研究者が、約 2 年間にわたって 150 か国以上で数千台の安価な Android デバイスを対象とした「Midnight Mimosa」と呼ばれるキャンペーンで記録したことです。
Google Discover で Apple Geek LABO をフォローする

Midnight Mimosa マルウェア キャンペーンの仕組み
すべての中心となるのは、ファームウェアにプリインストールされたシステム アプリケーションであり、最初の起動前から電話機に存在しており、所有者が削除することは不可能です。最初に確認された標本にはその名前が付けられました com.android.system.liteしかし、それは氷山の一角に過ぎなかったことが判明しました。悪意のあるコア自体は、Android コンポーネントを模倣するさまざまな名前で移動します。 com.android.sys.prot、 com.android.sys.gmsprot そして com.android.sys.bcprot: ビルド、署名証明書、さらにはラベルが変更されますが、表面下で共有されるコードは同じままです。
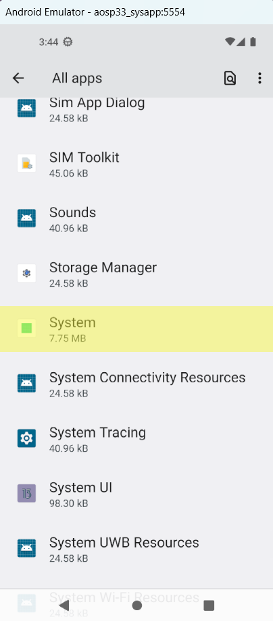
特徴は特権にあります。このアプリはプラットフォーム レベルで署名され、システム ユーザーとして実行され、通常はオペレーティング システムにのみ属するアクセス許可を宣言します。電話を使用するユーザーとの対話なしで、パッケージのインストールとアンインストール、他のアプリケーションへのアクセス許可の付与、リモート サーバーからの任意のコードのダウンロードが可能です。その APK は実際には空のシェルです。危険なロジックがネイティブ ライブラリ内に存在し、ロード時に難読化されたフレームワークを復号して削除し、リモート コマンド アンド コントロールから追加のプラグインをダウンロードするためです。難読化は意図的に階層化されています。フレームワーク文字列は暗号化され、プラグインは .o 拡張子が付いた偽装 JAR アーカイブであり、最終ペイロードは .png 画像であるかのように提供される APK です。サンプルを静的に分析する場合、アクティブなペイロードが見つからないことがよくあります。
ビジネスモデルは 2 つあります。一方で、広告詐欺もあります。イネーブラーは、天気予報アプリ、アプリケーション ロック、メモ、ファイル マネージャー、OCR ツールなど、少なくとも 32 個の偽装ユーティリティをサイレントにインストールします。実際に利益をもたらすのは、一見無害に見え、正規の広告 SDK を備えたこれらのカバー アプリです。システム プロセスに隠されたプラグインは、アプリケーション上に非表示のウィンドウを描画し、誰も何も触れずにタッチをシミュレートし、プロモートされたアプリをサイレントに起動し、60 秒間の非アクティブ状態の後の自動変換を記録し、非インタラクティブであることを示す明示的なフラグを付けます。捏造されたクリック確率、最小間隔、および 1 日の上限はリモート設定から取得されるため、偽のトラフィックは警告しきい値を下回ります。広告面には「安全」というマークも付けられていますが、これは銀行画面用に設計された保護機能であり、ここでは逆に使用され、所有者であろうとアナリストであろうと誰もが記録することを防ぎます。
2 番目の収益源は、電話を住宅用プロキシ ノードに変えます。インストールされたパートナーの 1 つである com.mobile.applock.en は、アプリケーション ブロッカーとして自体を示しますが、インターフェイスやアドバタイズメントはありません。これは、デバイスを制御サーバーに登録し、リモートで提供されたターゲットのリストへのトンネルを開き、両端間の双方向ブリッジとして機能する TCP プロキシです。したがって、被害者の接続は出口ノードとして収益化され、そこからローカル ネットワークを含む任意のホストにアクセスできます。同じデバイスがリコールされると、DDoS 攻撃用にレンタルされたボットネットの一部になる可能性があります。ゾンビ ネットワークが大規模であればあるほど、市場の価値は高まります。
マルウェアが発見された場所
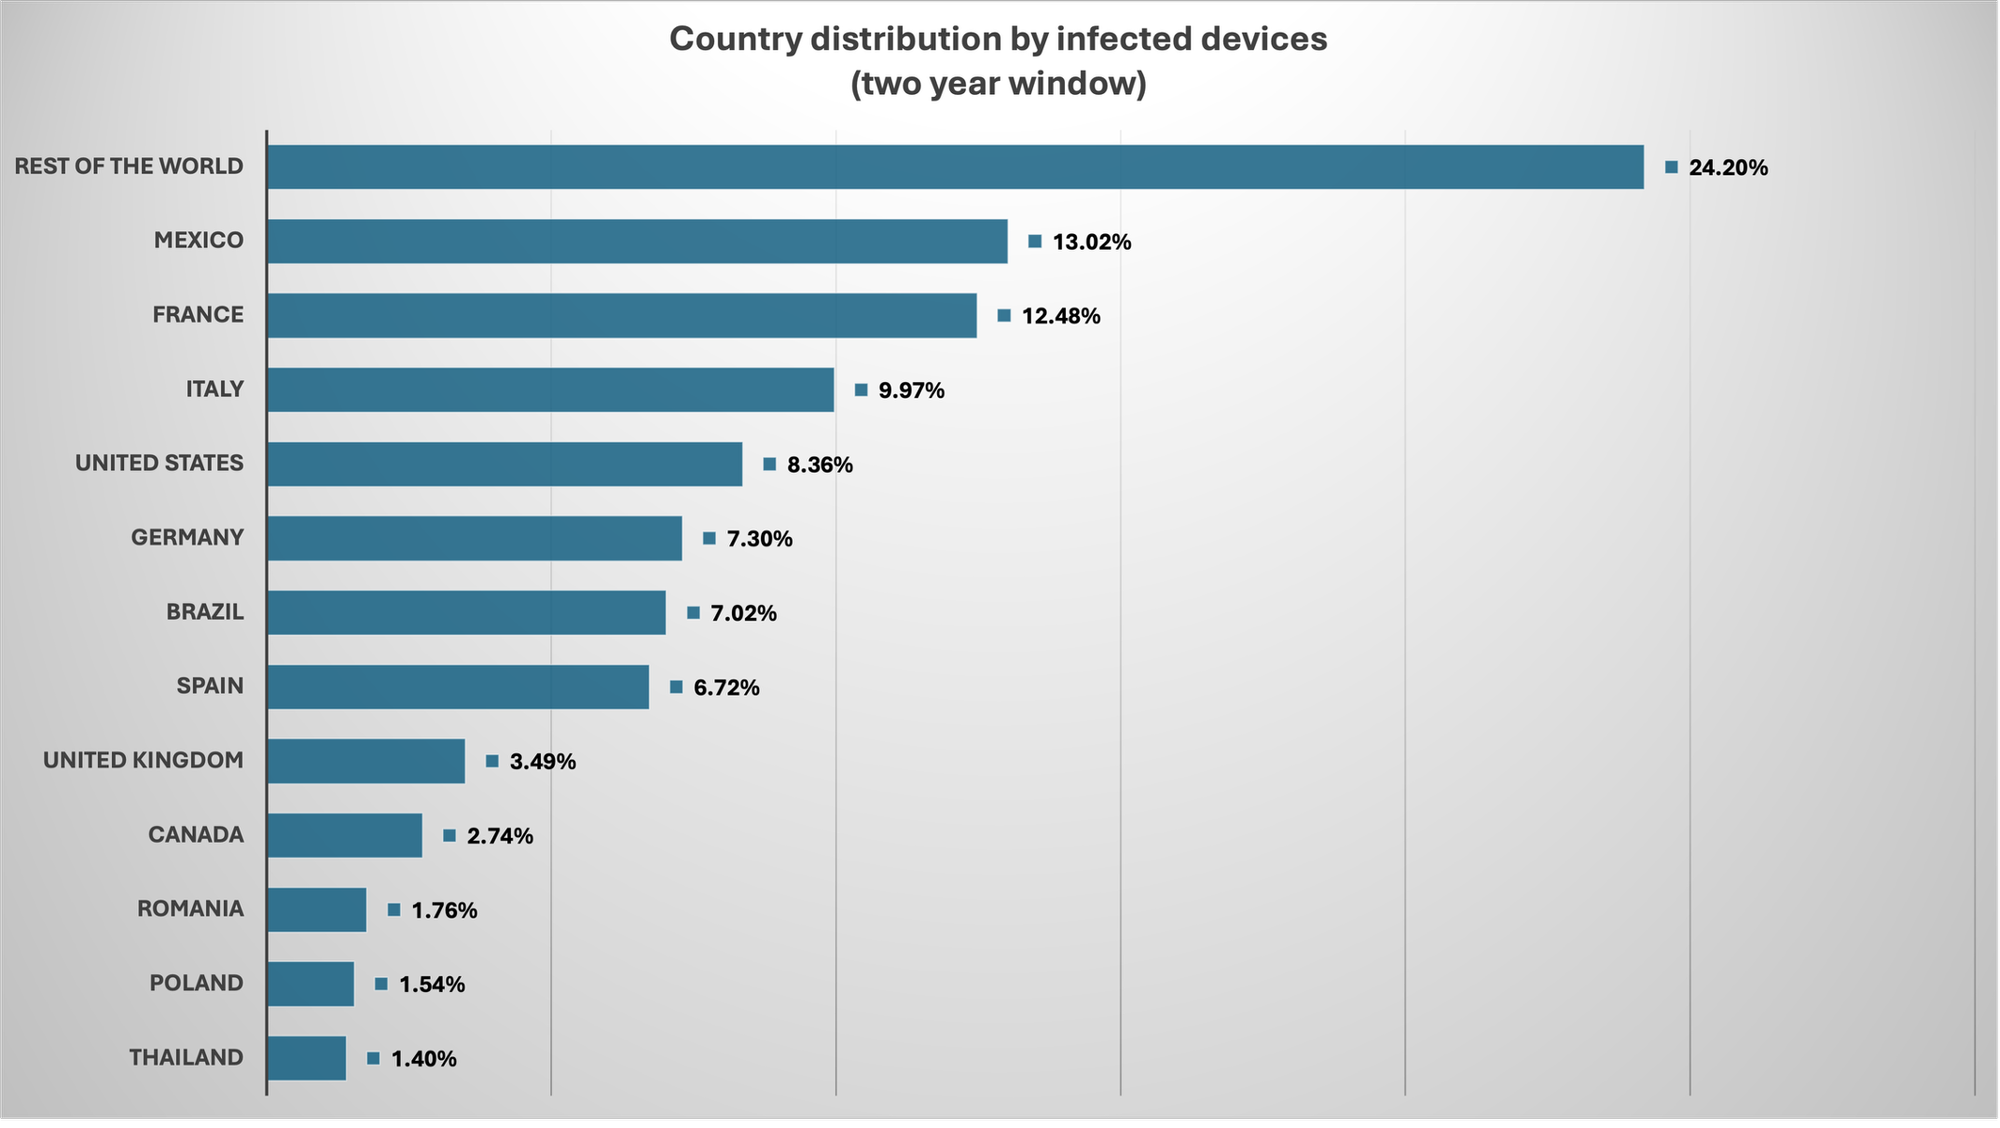
地理的な分布はこの海峡について多くを物語っています。先頭にメキシコ、フランス、イタリアがあり、次に米国、ドイツ、ブラジル、スペインが続き、長い尾がアフリカ、東南アジア、中東を横断しています。一国が支配することはなく、負担は西ヨーロッパとアメリカ大陸という 2 つの別々の重心に分散されます。このプロファイルは、地域チャネルでも、電話交換業者や全国小売店のプロファイルでもありません。国際的なオンライン マーケットプレイスを経由するハードウェアのプロファイルです。
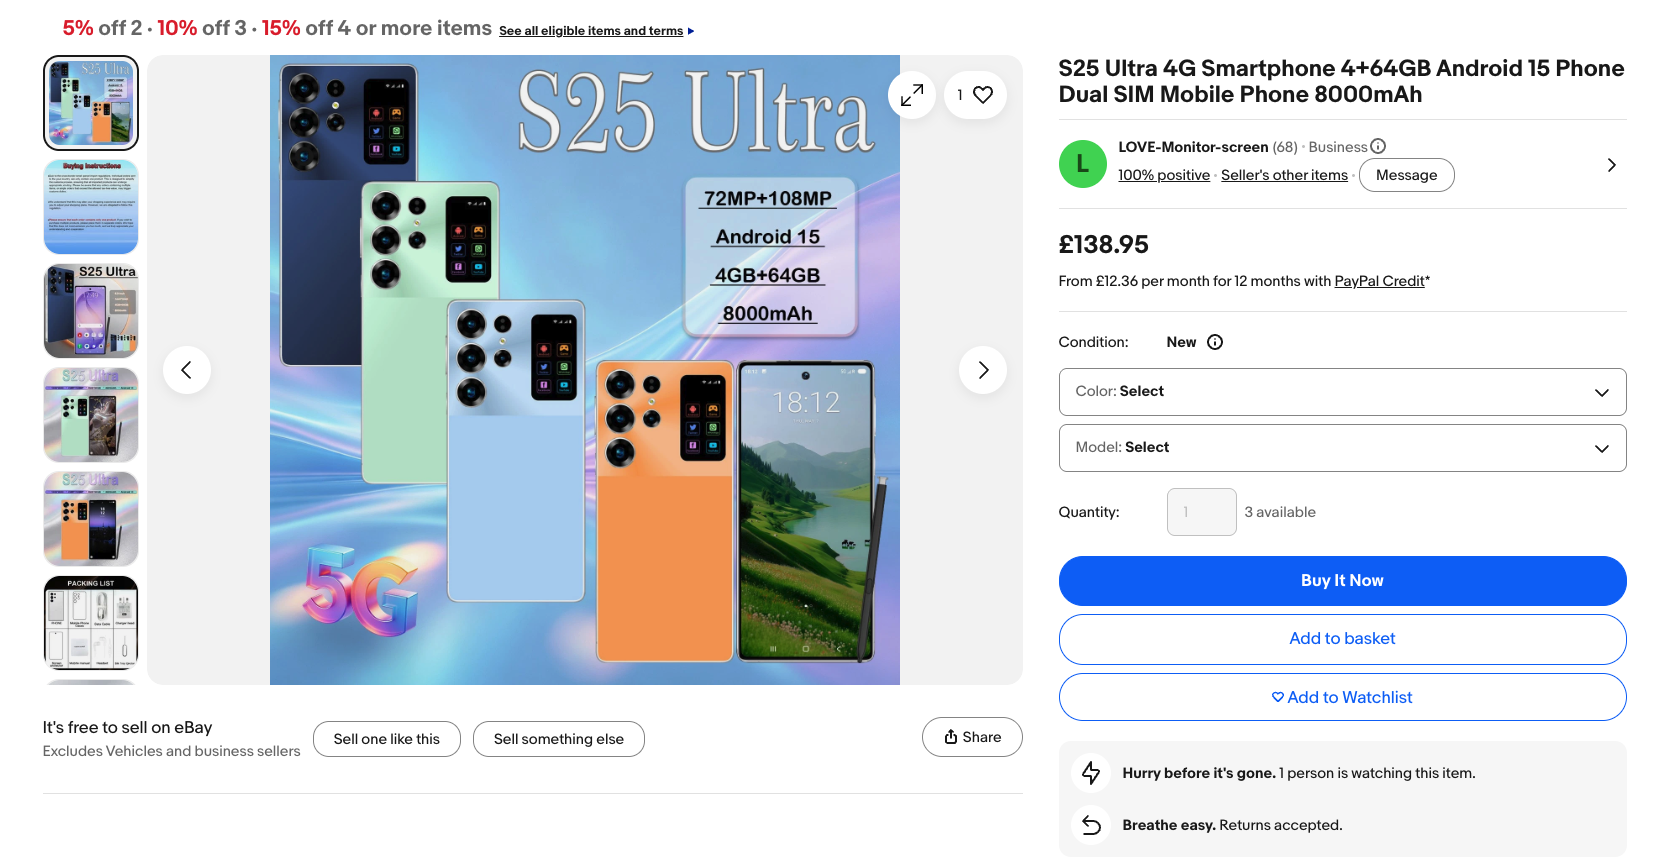
デバイスによって報告されたモデルは、画像を確認します。多くはファームウェアによって単純に識別され、ホワイト ラベル デバイスに典型的な地域文字列と、ユーザーがインストールしたアプリでは生成できないボード名が使用されます。 「S24 Ultra」、「S25 Ultra」、「S26 Ultra」、「Note 18 Ultra」、さらには SM-S938B のような本物のモデル番号さえも、サムスンが製造したことのない携帯電話に登場するなど、フラッグシップモデルを模倣したものもあります。実名の中には、S200 X モデルの Doogee と KINGKONG の Cubot という 2 つの経済的ブランドが浮上しています。レビューしたデバイスの 1 つは、約 180 ドルでした。モデルの列は、実際の在庫としてではなく、偽造の指標として読み取る必要があります。したがって、私たちがよくアドバイスしているように、有名な名前のスマートフォンのクローンを決して購入しないでください。
Google Play チャネルと証明書サプライ チェーン
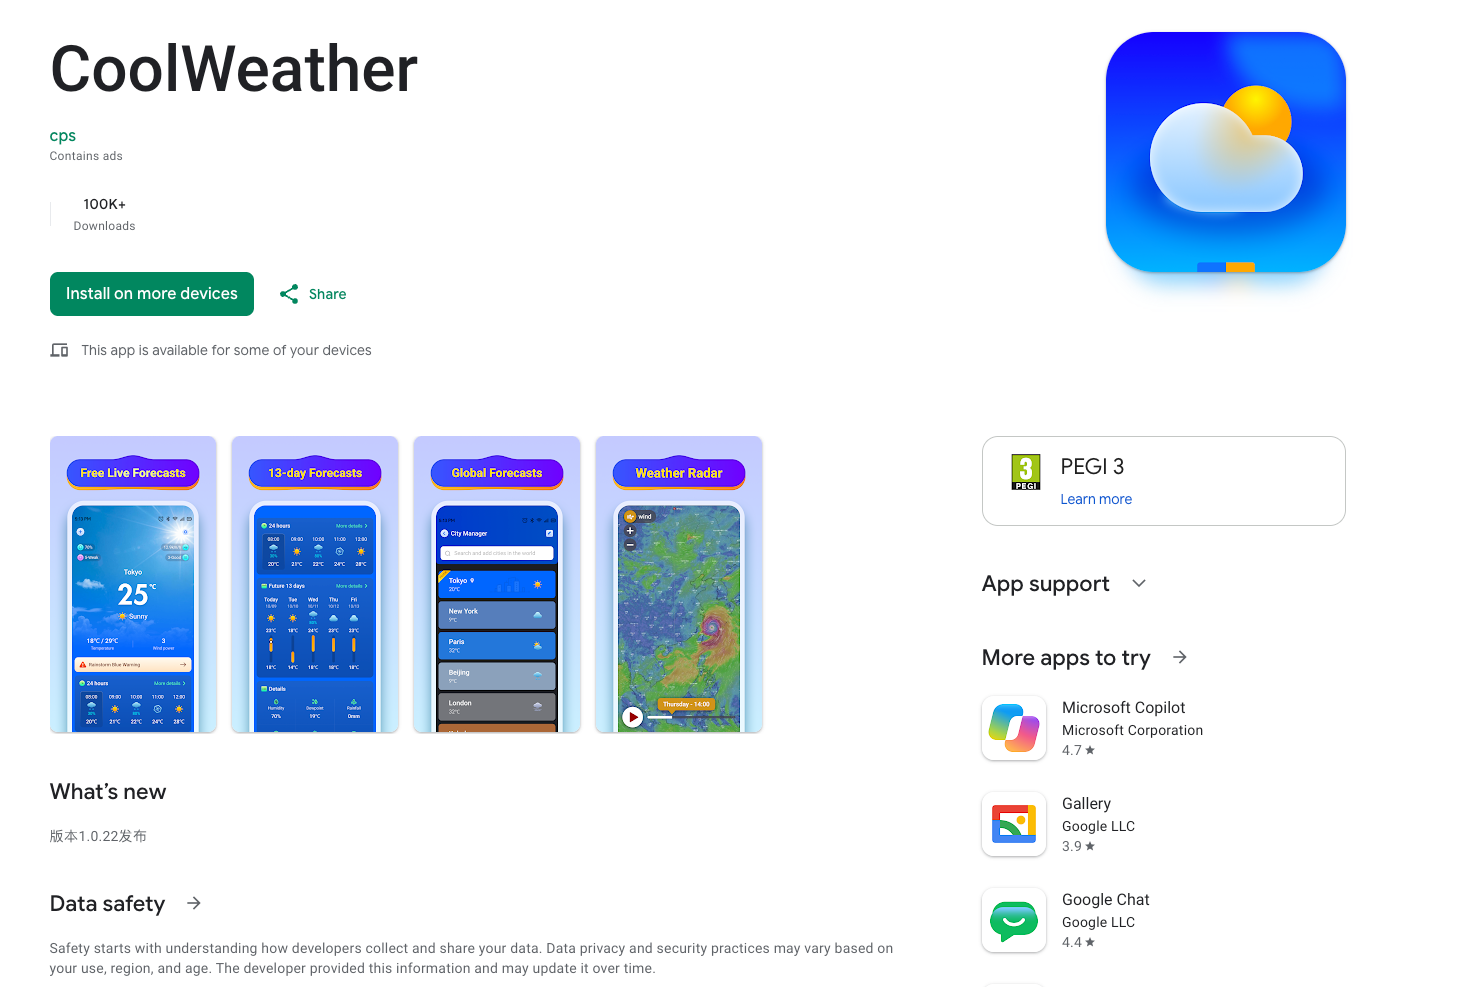
ファームウェアだけが唯一の方法ではありません。 Google Play ストアで公開されている 13 個のアプリケーションは、マルウェアを監視し、ファミリー マーカーを共有する同じサーバーと通信します。今回の出所は本物です。APK には Google がサーバー側で追加した署名ブロックが含まれていますが、Play ストアからのものであると誤って主張するサンプルにはこの署名ブロックがありません。したがって、これらのアプリは審査に合格し、偽造ハードウェアを必要とせず、単に天気予報アプリや QR コード リーダーを探しているユーザーに配布されました。アプリケーションの外でも、場合によっては電話が使用されていないときでも、広告が読み込まれて表示されます。
それらを結び付けるのは証明書ではなくコードです。13 個のパッケージには 13 個の異なる署名証明書が含まれており、少なくとも 2 つの開発者アカウント (fivedev と CPS Developer) に分散されていますが、残りのパッケージの身元は不明のままです。各パッケージの署名 ID をローテーションする人は、遅かれ早かれいずれかが書き込まれることを期待しており、同じロジックがパッケージ名にも当てはまります。名前ベースのブロックリストは数週間以内に期限切れになりますが、不変のコア、ネイティブ ライブラリ、フレームワークの名前空間、およびコマンド インフラストラクチャは同じままです。
サプライ チェーンの面では、影響を受けるファームウェアの一部は、深センに本拠を置く中国のハードウェア メーカーである深セン Zediel に帰属する証明書で署名されています。同社は IEEE MAC 割り当ての所有者であり、その A0:53:94 プレフィックスは、インストールされているペイロードに関係なく、影響を受ける可能性のあるデバイスを識別するための有効な指標となります。研究者らはこの点について明確に述べている。証明書の存在は、企業が意図的にマルウェアを作成または配布したこと、あるいはマルウェアを認識していたことを証明するものではなく、また、浮上した唯一の企業名ではない。 ODM、ファームウェアインテグレーター、物流パートナー、またはさらに下流のプレーヤーによって、サプライチェーンのどの時点でコードが統合されるかは、まだ明確になっていません。オペレーターのタイムラインへのリンクは別のソースからのものです。Dr.Web の Android.Phantom.5 エントリには同じ指標がリストされており、プレミアム番号詐欺とリモート コード アップロード専用のファミリーである Android.Joker.310 によって 2021 年に使用されたドメインを参照しています。
これらの携帯電話を手に入れた場合、削除にはアンインストールは伴いません。コンポーネントはシステム パーティションに存在し、ファームウェア レベルでのクリーニングまたは ADB による非アクティブ化が必要ですが、これはほとんどの所有者にとって非現実的な選択肢です。ファームウェアと公式ストアという 2 つの流通チャネルは独立して動作し、同じインフラストラクチャに電力を供給するため、一方を閉鎖してももう一方は完全に動作したままになります。