
ダークウェブ(Tor などの特定のプログラムでのみアクセスできるインターネットの部分)上のフォーラムで、少なくとも 3 日間にわたり、Poste Italiane の顧客に属する 2,000 件を超える文書が自由にダウンロードされました。
これらは、これらの人々がリモートデジタル署名を有効にした契約書であり、税法から電話番号、身分証明書の詳細に至るまで、多くの個人データが含まれています。
今朝、Poste Italiane は違反を認めましたが、これは PosteID、つまり同社の SPID に関するものではなく、認定電子メール サービスである PosteCert に関するものであると明記しました。すべての詳細を調べてみましょう。
オファーに移動-25%
オファーに移動-55%
オファーに移動-50%
オファーに移動-42%
オファーに移動-23%
オファーに移動-50%
オファーに移動-40%
オファーに移動-43%
オファーに移動-33%
オファーに移動-38%
オファーに移動-33%
オファーに移動-47%
オファーに移動-24%
オファーに移動他のオファーを発見する
書類の内容
リモートデジタル署名は、所有者の名前のデジタル証明書とその身元を確認する認証システムを使用して、法的価値のある電子文書に署名できるサービスです。
これを有効にするには、契約に署名する必要があります。これは、顧客が提供したすべてのデータ (税番号、電子メール アドレス、生年月日、居住地、電話番号、身分証明書データ) を含む、まさにリリースされたものです。
この資料を分析できたコリエレ・デッラ・セーラ社は、1,505 人に属する 2,158 件の契約を数えました。これに、注文はあるものの対応する契約が存在しない顧客 56 人が追加され、認識できる人数は合計 1,561 人になります。
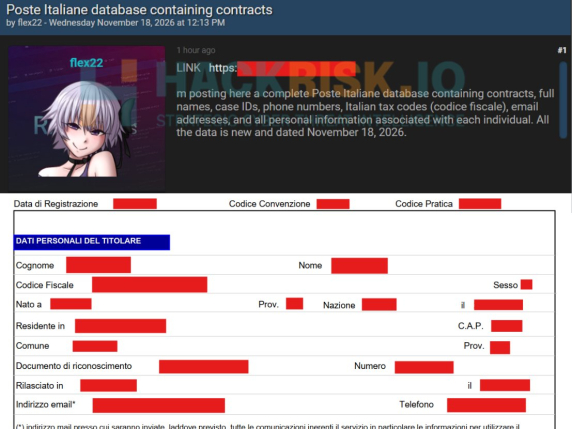
最も古い文書は 2017 年に遡りますが、最新のものは 2026 年 11 月 16 日、つまり攻撃者が違反を主張した前日の録音であり、かなり最近の盗難であることを示しています。ファイルには、個人データと身分証明書に加えて、注文の日付、金額、支払い方法も含まれており、648 件のケースでは、ポートフォリオ コンサルタント専用のフィールドも表示されます。
これは Poste Italiane の公式立場です。
この事件については捜査が進行中である。一見すると、この違反は限られた数の人々に関係しており、盗まれた情報は同社との経済関係に関連する機密データに関するものではありません。
関係する顧客のリスク
たとえアカウントやカードにリンクされたデータが盗まれていないとしても、公開されたデータは関係者に深刻な問題を引き起こす可能性があり、最も一般的なリスク、すなわちフィッシング、パスワードやコードを届けるための公式通信を装った虚偽のメッセージ、そして先月Postepay所有者をターゲットにした偽の「最終リマインダー」メールでも示されているように、残念ながらPoste Italianeでは非常に頻繁に発生するリスクから始まります。
自分の名前、税番号、電話番号、文書データがあれば、これらのメッセージの信頼性はより高まりますが、情報量が多いため、他人になりすましたり、実際の個人情報の盗難につながる可能性もあります。
さらに、ファイルを公開した人物が身代金を要求したり会社を脅迫したりせず、ファイルをアーカイブにアップロードしたとだけ述べたため、この話をかなり珍しいものにする側面があります。
宅配業者はテレグラムで彼に連絡を取ることに成功し、作成者とされる人物は、脆弱性を悪用することによってデータを入手した、つまり、システムへのアクセスを許可するために使用されるデジタルキーの一種であるトークンを使用して顧客の個人情報を取得したと説明しました。
この種の事件でPoste Italianeの名前が登場するのはこれが初めてではなく、すでに2025年9月に数百万人のユーザーのデータを含むデータベースのニュースがオンライン上で広まっていたが、その際同社は攻撃を受けたことを否定していた。
しかし今回は、たとえ実際に何が起こったのかをPoste Italianeがまだ把握しようとしているにもかかわらず、違反が確認された。その間は、たとえメッセージが実際にPosteから来たものであると思われる場合でも、電子メール、SMS、または電話でコード、パスワード、またはカードの詳細を求めてきた人には決して教えてはいけないという通常のルールが適用される。